¿A QUIÉN ESTÁ DIRIGIDA?
Esta formación está dirigida a profesionales que desean desarrollar o fortalecer sus competencias para auditar Sistemas de Gestión de Seguridad de la Información, especialmente:
• Responsables, coordinadores y líderes de seguridad de la información y del SGSI.
• Profesionales de tecnologías de la información y ciberseguridad.
• Auditores internos y externos de sistemas de gestión.
• Consultores e implementadores de ISO/IEC 27001.
• Responsables de gestión de riesgos, cumplimiento y continuidad del negocio.
• Profesionales interesados en liderar auditorías de SGSI y ampliar su desarrollo en seguridad de la información.
CONOCIMIENTOS PREVIOS RECOMENDADOS
Se recomienda contar con conocimientos de ISO/IEC 27001 y conceptos fundamentales de seguridad de la información para aprovechar mejor las actividades. La formación desarrolla el enfoque de auditoría mediante práctica guiada.
¿A QUIÉN ESTÁ DIRIGIDA ESTA FORMACIÓN?
A profesionales que desean fortalecer su criterio técnico y desarrollar las habilidades para liderar auditorías de sistemas de gestión de la calidad, especialmente:
Auditores internos que buscan avanzar hacia la conducción de auditorías y el liderazgo de equipos auditores.
Responsables, coordinadores y gerentes de calidad que necesitan evaluar la eficacia del sistema de gestión e impulsar su mejora.
Consultores e implementadores de ISO 9001 que desean fortalecer sus competencias para evaluar procesos y sustentar hallazgos.
Líderes de procesos, ingenieros y supervisores que participan en auditorías y buscan comprender cómo prepararlas, ejecutarlas y darles seguimiento.
Profesionales vinculados con organismos de certificación que desean complementar su formación en auditoría de sistemas de gestión de la calidad.
Profesionales que buscan ampliar sus oportunidades de desarrollo en calidad, consultoría y auditoría.
Se recomienda contar con conocimientos previos de los requisitos de ISO 9001 y de los principios de gestión de la calidad para aprovechar mejor la formación.
Aprende con la Metodología CAYME 4R™: Requisito · Riesgo · Realidad · Resultado, que conecta la interpretación normativa con el análisis de situaciones y la toma de decisiones de auditoría.
R1. Requisito
Comprende qué exige la norma, su intención y sus condiciones de aplicación. Define los criterios que utilizarás para evaluar la conformidad del SGSI.
R2. Riesgo
Identifica qué puede afectar la seguridad de la información y cómo los riesgos orientan la selección de procesos, controles y muestras de auditoría.
R3. Realidad
Contrasta lo documentado con lo que ocurre en la organización. Analiza casos, realiza entrevistas, revisa registros y sigue la trazabilidad de las evidencias.
R4. Resultado
Formula conclusiones justificadas, comunica hallazgos claros y evalúa las acciones y evidencias necesarias para demostrar su eficacia.
La dinámica combina exposición aplicada, talleres, discusión de decisiones, trabajo colaborativo, ejercicios de análisis y evaluación de conocimientos y desempeño.
Una experiencia participativa para transformar el conocimiento de los requisitos en habilidades prácticas de auditoría.
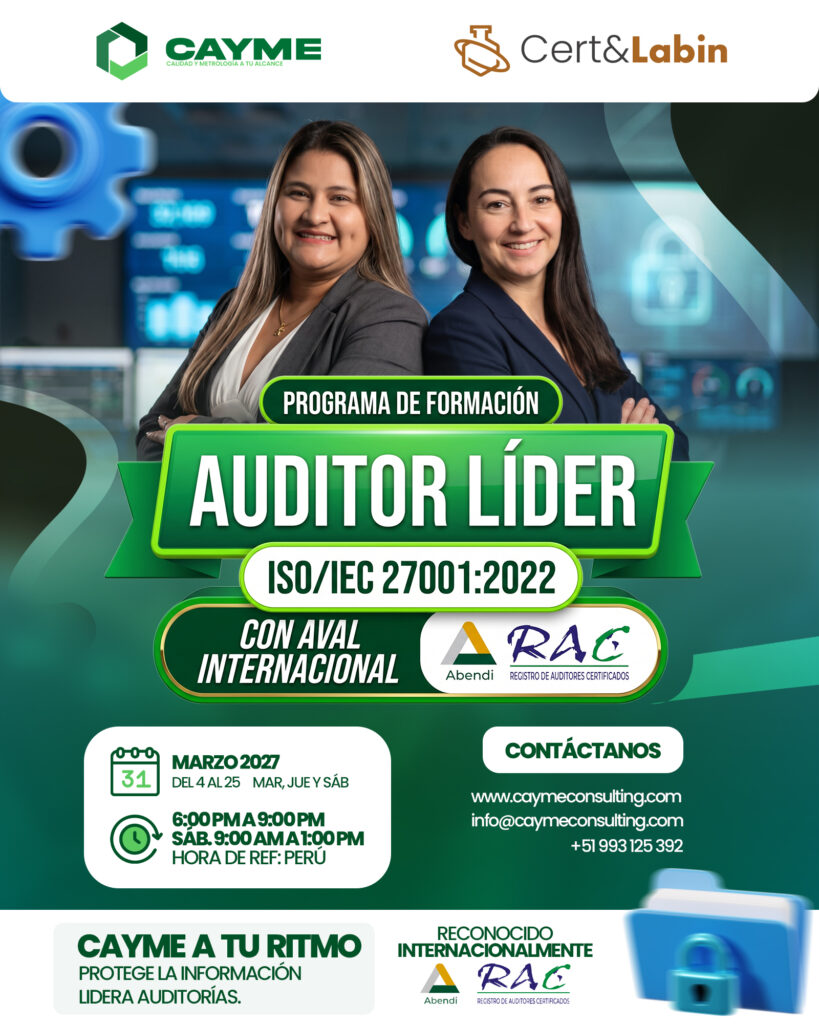
Periodo de clases: Del 4 al 25 de marzo de 2027.
Número de sesiones: 10 sesiones de formación en vivo.
Horario:
• Martes y jueves: de 6:00 p. m. a 9:00 p. m.
• Sábados: de 9:00 a. m. a 1:00 p. m.
Hora de referencia: Perú, UTC-5.
Modalidad y Duración
• Jueves 4 de marzo de 2027: de 6:00 a 9:00 p. m.
• Sábado 6 de marzo de 2027: de 9:00 a. m. a 1:00 p. m.
• Martes 9 de marzo de 2027: de 6:00 a 9:00 p. m.
• Jueves 11 de marzo de 2027: de 6:00 a 9:00 p. m.
• Sábado 13 de marzo de 2027: de 9:00 a. m. a 1:00 p. m.
• Martes 16 de marzo de 2027: de 6:00 a 9:00 p. m.
• Jueves 18 de marzo de 2027: de 6:00 a 9:00 p. m.
• Sábado 20 de marzo de 2027: de 9:00 a. m. a 1:00 p. m.
• Martes 23 de marzo de 2027: de 6:00 a 9:00 p. m.
• Jueves 25 de marzo de 2027: de 6:00 a 9:00 p. m.
Modalidad: Virtual en vivo + Plataforma académica
Duración: 40 horas didácticas
Hora de referencia Perú
Módulo 1. Introducción a la formación y al SGSI
• Propósito, objetivos, dinámica de aprendizaje y función del auditor líder.
• Confidencialidad, integridad y disponibilidad de la información.
• Activos de información, amenazas, vulnerabilidades e impactos.
• Estructura de ISO/IEC 27001:2022, enfoque a procesos y mejora continua.
• Relación con ISO/IEC 27000, ISO/IEC 27002 e ISO/IEC 27005.
• Enmienda de acción climática de 2024.
Módulo 2. Principios y prácticas de control
• Gobierno de la seguridad de la información, responsabilidades y cultura organizacional.
• Controles preventivos, detectivos y correctivos.
• Controles manuales y automatizados.
• Diseño, implementación y eficacia operativa de los controles.
• Evidencias confiables: políticas, registros, configuraciones, trazas y entrevistas.
Módulo 3. Gestión de riesgos de seguridad de la información
• Criterios de evaluación y aceptación de riesgos.
• Identificación, análisis y valoración de riesgos.
• Propietarios del riesgo, escenarios, probabilidad y consecuencias.
• Priorización de riesgos y opciones de tratamiento.
• Selección de controles y aprobación del riesgo residual.
• Plan de tratamiento y Declaración de Aplicabilidad: inclusiones, exclusiones y justificación.
Taller: Seguir un riesgo desde el activo de información hasta la evidencia de su tratamiento.
Módulo 4. Auditando los requisitos del sistema de gestión
• Capítulo 4. Contexto: cuestiones internas y externas, partes interesadas, alcance e interacciones del SGSI.
• Capítulo 5. Liderazgo: compromiso de la dirección, política, roles y responsabilidades.
• Capítulo 6. Planificación: riesgos y oportunidades, evaluación y tratamiento de riesgos de seguridad de la información, objetivos y cambios.
• Capítulo 7. Apoyo: recursos, competencia, toma de conciencia, comunicación e información documentada.
• Capítulo 8. Operación: planificación y control operacional; ejecución de la evaluación y tratamiento de riesgos.
• Capítulo 9. Evaluación del desempeño: seguimiento y medición, auditoría interna y revisión por la dirección.
• Capítulo 10. Mejora: mejora continua, no conformidades y acciones correctivas.
Módulo 5. Controles del Anexo A e ISO/IEC 27002:2022
• Los 93 controles y sus cuatro grupos: organizacionales, de personas, físicos y tecnológicos.
• Relación entre requisitos, riesgos, controles y Declaración de Aplicabilidad.
• Aplicaciones en gestión de accesos, proveedores, servicios en la nube, incidentes, continuidad, vulnerabilidades y protección de datos.
• Controles incorporados en 2022: inteligencia de amenazas, configuración, eliminación de información, prevención de fuga y otros.
Taller: Evaluar el diseño y la eficacia de controles seleccionados considerando su aplicabilidad al SGSI.
Módulo 6. Principios y prácticas de auditoría
• Principios de auditoría y enfoque basado en riesgos según ISO 19011:2026.
• Auditorías de primera, segunda y tercera parte.
• Criterios, alcance, evidencia y hallazgos de auditoría.
• Competencia del auditor líder, juicio profesional y comunicación.
• Gestión del equipo auditor.
• Auditorías presenciales, remotas e híbridas.
• Confidencialidad y seguridad de las evidencias.
Módulo 7. Gestión del programa de auditoría
• Objetivos, riesgos, oportunidades, prioridades y alcance del programa.
• Frecuencia, métodos y recursos de auditoría.
• Selección del equipo según las competencias requeridas.
• Responsabilidades, seguimiento e indicadores.
• Evaluación del programa de auditoría.
Taller: Estructurar un programa para un SGSI con procesos críticos y servicios tercerizados.
Módulo 8. Certificación y cálculo de tiempos de auditoría
• ISO/IEC 17021-1 e ISO/IEC 27006-1:2024 aplicadas a la certificación de SGSI.
• Ciclo de certificación: solicitud, revisión, auditoría inicial, decisión, seguimientos y recertificación.
• Factores de cálculo: personas en el alcance, complejidad, procesos, tecnología y ubicaciones.
• Determinación del tiempo base y ajustes justificados.
• Asignación de tiempos entre Etapa 1 y Etapa 2.
• Días auditor, duración y composición del equipo.
• Particularidades del seguimiento y la recertificación.
Ejercicio: Justificar el tiempo de auditoría para un caso de SGSI utilizando las tablas y reglas aplicables.
Módulo 9. Etapa 1 y Etapa 2 de la auditoría
• Etapa 1: revisión de información documentada, alcance, contexto y preparación de la organización.
• Evaluación de la auditoría interna y la revisión por la dirección.
• Identificación y comunicación de áreas de preocupación.
• Preparación de la Etapa 2.
• Etapa 2: evaluación de la implementación y eficacia del SGSI, los controles y el tratamiento de riesgos.
• Diferencias entre los resultados de ambas etapas y su relación con la decisión de certificación.
Módulo 10. Actividades de auditoría
• Inicio, viabilidad y contacto con el auditado.
• Preparación del plan de auditoría.
• Revisión documental, listas de verificación y asignación de tareas.
• Reunión de apertura y comunicación durante la auditoría.
• Entrevistas, observación, muestreo y trazabilidad de evidencias.
• Evaluación de hallazgos y formulación de conclusiones.
• Reunión de cierre e informe de auditoría.
• Seguimiento, manejo de situaciones difíciles y protección de información sensible.
Módulo 11. No conformidades y acciones correctivas
• Redacción basada en requisito, evidencia objetiva e incumplimiento.
• Clasificación de no conformidades según los criterios del esquema aplicable.
• Diferencias entre corrección, análisis de causa y acción correctiva.
• Evaluación de planes de acciones correctivas.
• Verificación de implementación y eficacia.
• Cierre sustentado de las no conformidades.
Taller: Analizar fallas de accesos, proveedores e incidentes y documentar hallazgos.
Módulo 12. Caso integral y rol play
Participa como auditor líder, integrante del equipo auditor o auditado en una organización simulada. Practica desde la preparación de la auditoría hasta la reunión de cierre, con retroalimentación de las instructoras.
Durante la práctica desarrollarás:
• Programa y plan de auditoría.
• Preguntas de auditoría y selección de muestras.
• Registros de evidencias.
• Hallazgos de auditoría.
• Conclusiones.
• Informe resumido.
Ing. Karen Suárez
Ingeniera de Sistemas y Auditora Líder ISO/IEC 27001:2022, con más de cinco años de experiencia en seguridad de la información, auditoría de TI y gestión de riesgos.
Cuenta con experiencia en implementación y fortalecimiento de SGSI, evaluaciones GAP, transición a la edición 2022 y evaluación de controles.
Posee las certificaciones Certified in Cybersecurity de ISC2 y Auditor Interno ISO 22301:2019. Ha trabajado en organizaciones como TIVIT, NewNet, Claro Colombia y KPMG.
Su experiencia docente conecta los conceptos con escenarios de aplicación en seguridad de la información, ciberseguridad, gestión de riesgos y continuidad.

Ing. Norkys Hurtado
Ingeniera Industrial.
Magister en Dirección Internacional Mención Normalización y metrología.
Implementadora y Auditora en Sistemas de Gestión bajo Normas ISO 9001, 14001, 45001, 22000, ISO IEC 27001, 17021, 17025, 17020, 17065, 15189, entre otras.
Auditora de Primera, Segunda y Tercera Parte.
Auditor Líder ISO 9001, 14001, 45001, 22000, 17025. ABENDI – RAC) y FSSC 22000 RAC.
Participación en el Comité CT23 de Inocuidad Alimentaria.
Miembro del Comité de Evaluación de la Conformidad INACAL CTN 56.
Miembro del Comité de Gestión Ambiental CTN-19
Comité de Calidad y Metrología
Experiencia en la industria alimentaria como coordinadora, Jefe de Aseguramiento de la Calidad, Líder de equipo de Inocuidad alimentaria y auditorias de SGIA.
Miembro del Padrón de Evaluadores de la ENTIDAD MEXICANA DE ACREDITACIÓN.
Instructora de formaciones de Auditor Líder ERCA Y ABENDI RAC.
Implementadora de sistemas de gestión para el reconocimiento de certificación de personas.
Implementadora de sistemas de gestión logrando acreditaciones a nivel internacional: ONAC, INACAL, EMA, SENCAMER, CNA, MAAC.
CEO de CAYME CONSULTING.
Gerente de Certificaciones Cert&labin
• Clases virtuales en vivo con dos instructoras que integran experiencia en seguridad de la información y auditoría de sistemas de gestión.
• Actividades complementarias en la plataforma académica CAYME.
• Aplicación de la Metodología CAYME 4R™ para conectar requisitos, riesgos, evidencias y resultados.
• Talleres de gestión de riesgos, evaluación de controles, programas de auditoría y redacción de hallazgos.
• Ejercicio de determinación y justificación de tiempos de auditoría.
• Simulación integral con participación en diferentes roles y retroalimentación de las instructoras.
• Elaboración de productos de práctica que incluyen programa, plan, registros de evidencias, hallazgos, conclusiones e informe resumido.
• Certificado de aprobación por 40 horas de formación, al cumplir los requisitos académicos y de evaluación de la convocatoria.
La formación incluye actividades de evaluación de conocimientos y desempeño, así como una evaluación final programada para el sábado 3 de abril de 2027.
El certificado de aprobación se obtiene al cumplir los requisitos académicos y de evaluación comunicados para esta convocatoria.
RESPALDO INTERNACIONAL
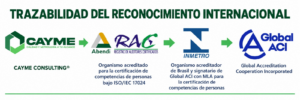
CAYME CONSULTING® es un centro de formación reconocido por ABENDI RAC —Registro de Auditores Certificados—.
De acuerdo con el brochure, ABENDI RAC opera un esquema de certificación de personas acreditado por INMETRO conforme a ISO/IEC 17024, que incorpora requisitos de competencia, imparcialidad y evaluación para la certificación de auditores.
La aprobación de la formación y la certificación personal como auditor corresponden a procesos distintos. La certificación o registro personal ante ABENDI RAC está sujeta al cumplimiento de requisitos de escolaridad, experiencia profesional, experiencia en auditorías y demás condiciones del esquema aplicable.
Solicita a nuestro equipo información sobre el alcance de reconocimiento del programa y los requisitos correspondientes.
INVERSIÓN
Precio regular: USD 800.
Inversión promocional: USD 500.
Ahorro sobre el precio regular: USD 300.
CAYME A TU RITMO
Accede a pago fraccionado sin intereses. Coordina con nuestro equipo comercial el cronograma de abonos y las condiciones de inscripción.
MEDIOS DE PAGO
• Link de pago con tarjeta de crédito o débito.
• PayPal.
• Western Union.
• Transferencias bancarias.
• Otras alternativas coordinadas con el equipo comercial.
Participantes en Perú: Pueden pagar en soles, previa coordinación del tipo de cambio aplicable.
Participantes en Venezuela: Pueden abonar en bolívares a la tasa BCV aplicable mediante Cert&Labin, S.A., partner autorizado.
Consulta con el equipo comercial el tipo de cambio, los datos del receptor y las posibles comisiones del medio de pago. El fraccionamiento ofrecido por CAYME no incorpora intereses.
SOLICITA TU INSCRIPCIÓN
Fortalece tu criterio técnico y desarrolla las habilidades para liderar auditorías de seguridad de la información basadas en riesgos y evidencias.
📅 Inicio: 4 de marzo de 2027.
💻 Virtual en vivo + plataforma académica CAYME.
⏱️ 40 horas de formación.
💚 Inversión promocional: USD 500.
📲 WhatsApp: +51 993 080 456
🌐 Página web: www.caymeconsulting.com
🎓 Aula virtual: academia.caymeconsulting.com
CAYME CONSULTING®
Calidad y Metrología a tu alcance.